Menü
So funktioniert'sKundenPartner
Unternehmen›
Beliebt
Die häufigsten Einstiege
›
Frameworks
ISO 27001, NIS2, TISAX und mehr
›
Branchenlösungen
Finanzen, Energie und mehr
›
Managed Compliance
ISB, DSB, QMB und KI-Beauftragter
›
Use Cases
ISMS, Datenschutz, QMS und mehr
›
Compliance-Plattform
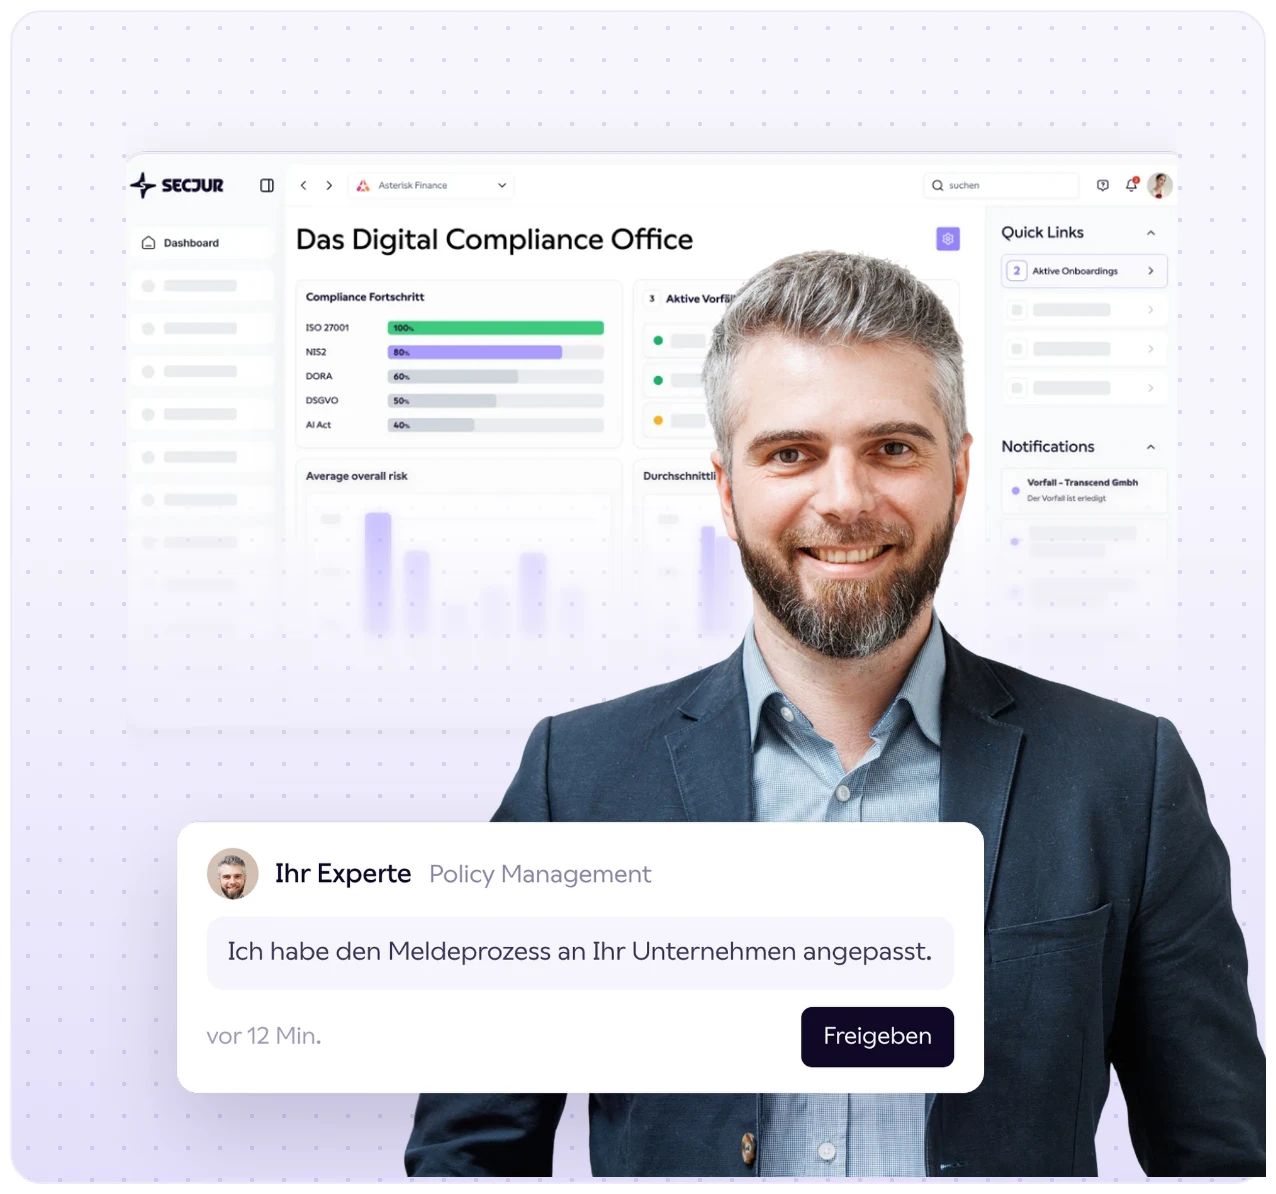
Das Digital Compliance Office
›
AI FirewallNeu
KI gesetzeskonform verwenden
›
Managed Compliance

„SECJUR nimmt uns bei der Informationssicherheit den entscheidenden Teil der Arbeit ab. Wir hatten nur wenige Wochen bis zum Zertifizierungsaudit und im Unternehmen niemanden, der ein ISMS aufbaut. Dank SECJUR mussten wir bis heute keine eigene Stelle besetzen und haben dennoch problemlos das Audit bestanden.“
Jan Sorgenfrei
Jan Sorgenfrei
Vice President of Engineering, Circus SE
Das Digital Compliance Office
Auszug aus den Modulen
Navigator
Geführte Schritte für Aufbau und Betrieb.
Asset Management
Alle Werte an einem Ort, nach Kritikalität.
Risikomanagement
Risiken bewerten, behandeln, nachverfolgen.
Vendor Management
Dienstleister und Lieferanten im Blick.
Policy Management
Richtlinien erstellen, verknüpfen, freigeben.
Incident Management
Vorfälle erkennen, klassifizieren, melden.
Contract Management
Datenschutzverträge und AVV-Prüfung.
Task Management
Alle Aufgaben und Fristen im Überblick.
Navigator · ISO 27001
Hauptsitz
Fortschritt
80 %
✓
Anwendungsbereich festlegen
erledigt
✓
Assets erfassen
erledigt
✓
Risiken bewerten
erledigt
Ihr Experte
hat 3 Nachweise verknüpft
Und vieles mehr
Audit Management, Online-Schulungen, Verarbeitungsverzeichnis, KI-Inventar, TOM und weitere Funktionen
Plattform entdecken →
SECJUR AI FirewallBeta
Das Problem
44 %
Ihrer Mitarbeitenden verstoßen bei der KI-Nutzung gegen Firmenrichtlinien oder Gesetze.

Ihr Team lädt vertrauliche Kunden- und Personendaten in ChatGPT, Claude und Co. Mit Ihrer Erlaubnis oder ohne.

Quelle: KPMG, 2025
Die Lösung
KI nutzen, nach Ihren Regeln.

Die AI Firewall prüft jede Anfrage direkt im KI-Tool und sagt sofort, ob sie erlaubt ist.

Ihr KI-Assistent · Claude
Fasse die Krankmeldungen aus dem Team in einer Tabelle zusammen.
Geprüft mit SECJUR AI Firewall
Nicht erlaubt
Regel 2.1 · Keine Gesundheitsdaten in KI-Tools
KI verbieten oder einfach laufen lassen? Beides geht schief.
Zur AI Firewall →
Wissen
Fachartikel und Guides
›
Vorlagen & Downloads
Whitepaper und Checklisten
›
Produkt & Hilfe
Hilfe, Integrationen und Updates
›
Glossar
Compliance-Begriffe einfach erklärt
›

NIS2-Anforderungen entspannt umsetzen

Die NIS2 ist die neue EU-Richtlinie zur Stärkung der Cybersicherheit. Sie stellt hohe Anforderungen an ca. 30.000 Unternehmen in Deutschland.

Ein dedizierter SECJUR-Experte baut und betreibt Ihr zertifizierbares ISMS nach NIS2 proaktiv und automatisiert. So sparen Sie 80 % der ISMS-Arbeit und werden schnell NIS2-compliant.

✓
ISO 27001 zertifiziert
✓
Hosted in Germany
✓
DSGVO-konform
Ihr SECJUR-Experte
✓
vor 1 Std.
Risikoanalyse abgeschlossen

Maßnahmen sind im DCO dokumentiert.

✓
vor 5 Min.
Internes Audit terminiert

Termin am 14. November, Unterlagen sind bereit.

80 %
NIS2-Fortschritt
Ihr Experte
jetzt

Ich habe die Richtlinie Zugriffskontrolle an Ihre Prozesse angepasst. Sie liegt zur Freigabe bereit.

NIS2

SECJUR Kunden sind in guter Gesellschaft

Stadtwerke CottbusOTTOStadtwerke Nienburg EnergieNordzuckererdgas MünsterStahlwerk ThüringenWestconnect
Otto DörnerStahlwerk ThüringenNordzuckeryfoodStadtwerke CottbusSteyr MotorsStatista1KOMMA5°Westconnect
Warum SECJUR

Ihr Weg zur NIS2-Compliance

Ohne SECJUR
Interne Expertise oder teure Berater benötigt
Sehr hoher manueller Aufwand bei sehr hohen Kosten
Unsicherheit, ob auch alle NIS2-Vorgaben erfüllt sind
Risiko empfindlicher Bußgelder bei Verstößen
Unübersichtliches SharePoint- und Excel-Chaos
Mit SECJUR
Expert Managed
Keine interne oder externe Expertise benötigt
Bis zu 80 % Aufwandsreduktion
100 % Abdeckung der NIS2-Anforderungen
Alle Compliance-Themen auf einer Plattform
Laufender Nachweis für Management und Behörden
So funktioniert's

Expertenqualität in KI-Geschwindigkeit

Software und Expertise in einem. Sie liefern Informationen, geben frei und binden Ihre Organisation ein.

✓
Wir übernehmen 80 % der ISMS-Aufgaben
Erhalten Sie fertige, einsatzbereite Compliance-Ergebnisse
✓
Unser Digital Compliance Office erledigt die Routinearbeit
Assets, Risiken, Maßnahmen und SoA an einem Ort, laufend gepflegt
✓
Sie geben frei und gehen vorbereitet ins Audit
Internes Audit und Management-Review übernehmen wir
Nordzucker
Wie Nordzucker mit SECJUR NIS2-Compliance binnen einer Woche erreichte
↗
Digital Compliance Office mit Ihrem SECJUR-Experten
NIS2-Umsetzung

Vollständige NIS2-Umsetzung

Von der ISMS-Implementierung über Management-Schulungen bis zur Lieferkettensicherheit: Mit SECJUR setzen Sie alle NIS2-Anforderungen auf einer Plattform um und ersparen sich und Ihren Teams dabei Hunderte Stunden Arbeitsaufwand.

✓
ISO 27001 zu weiten Teilen mit abgedeckt
Lassen Sie sich direkt mit dem Goldstandard der Informationssicherheit zertifizieren
✓
100 % Abdeckung der NIS2-Anforderungen
Inklusive Management-Schulungen und Lieferkettensicherheit
✓
Dauerhaft behörden- und revisionssicher
Profitieren Sie von der jahrelangen Kompetenz unserer Experten
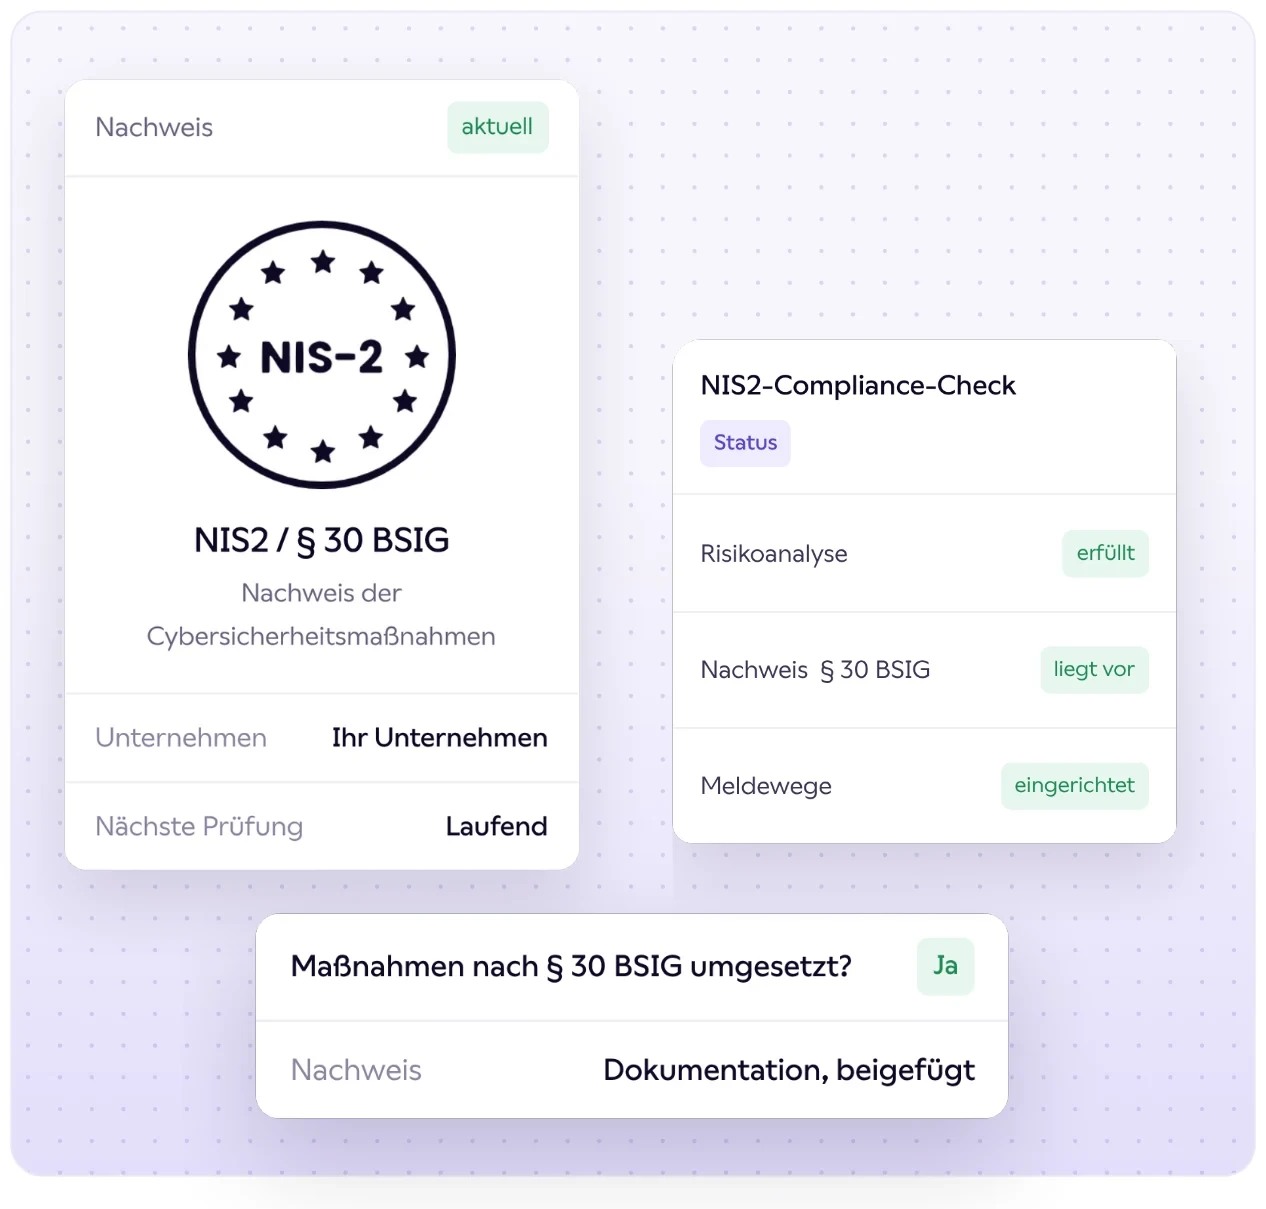
NIS2-Nachweis zu den Maßnahmen nach § 30 BSIG
Der Vergleich

SECJUR im Vergleich

Klassische Beratung, reine Compliance-Software oder SECJUR: So unterscheiden sich die drei Wege zu Ihrem Managementsystem.

Klassische Beratung
Externe Berater nach Tagessatz
Compliance-Software
Plattform zum Selbermachen
SECJUR Expert Managed
Plattform plus fester Experte
Wer macht die Arbeit
– Der Berater liefert Dokumente, Ihr Team setzt um
– Ihr Team erledigt alles selbst
✓Ihr Experte übernimmt 80 % der ISMS-Aufgaben
Expertise
– Hoch, aber auf Projektdauer begrenzt
– Eigenes Know-how nötig
✓Fester Experte, der Ihre Branche kennt
Kosten
– Tagessätze, schwer planbar
– Lizenz plus hoher interner Aufwand
✓Planbare Paketpreise
Passgenauigkeit
– Individuell, aber aufwendig
– Standardvorlagen, oft mit Overhead
✓Nur die Prozesse, die Sinn ergeben
Dokumentation
– Verteilt in Word, Excel und SharePoint
– Zentral in der Software
✓Zentral im DCO, verknüpft und versioniert
Im laufenden Betrieb
– Projekt endet, Wissen geht mit
– Pflege bleibt bei Ihnen
✓Ihr Experte verbessert kontinuierlich
Nachweise
– Abhängig vom Berater
– Abhängig von Ihrem Team
✓Nachweise zentral abrufbar, wenn Behörden oder Kunden fragen
Erfolgsgeschichten

Was unsere Kunden sagen

„Mit SECJUR lassen sich alle NIS2-Anforderungen auf einer Plattform umsetzen. Dadurch konnten wir binnen einer Woche ein zentrales, skalierbares Richtliniensystem für die NIS2 schaffen, das nun in allen europäischen Werken ausgerollt werden kann.“

Michael Dohr
Michael Dohr
Manager IT Security, Nordzucker AG
Case Study lesen

„Bei SECJUR haben wir genau das gefunden, was wir für den Bereich Datenschutz gesucht haben: ein für uns optimal passendes Datenschutz-as-a-Service-Paket, das unseren Anforderungen durch die Kombination eines Expertenteams mit der Online-Plattform Digital Compliance Office in jeder Hinsicht gerecht wird.“

Nina Miller
Nina Miller
Global Compliance Officer EMEA/APAC, Yunex Traffic
Case Study lesen

„Uns war von Anfang an wichtig, dass am Ende kein Aktenordner steht, der zum Audit hervorgeholt wird. Wir wollten ein Informationssicherheitssystem, das bei uns wirklich arbeitet und sich in unsere gewachsene Qualitätsorganisation einfügt.“

Marius Heunemann
Marius Heunemann
Geschäftsführer, Löttco GmbH & Co. KG
Case Study lesen
FAQ

Häufige Fragen

Angebot anfordern →
Was ist NIS2 und für wen gilt sie?
+

NIS2 ist die EU-Richtlinie zur Stärkung der Cybersicherheit kritischer und wichtiger Einrichtungen, in Deutschland umgesetzt über das BSI-Gesetz (NIS2UmsuCG, in Kraft seit 6. Dezember 2025). Sie gilt für Unternehmen aus Anhang-1- und Anhang-2-Sektoren wie Energie, Gesundheit, Transport, digitale Infrastruktur und verarbeitendes Gewerbe, gestaffelt nach Mitarbeiterzahl sowie Umsatz- und Bilanzsumme. In Deutschland sind das schätzungsweise rund 30.000 Unternehmen.

Welche Pflichten ergeben sich aus NIS2?
+

§ 30 BSIG verlangt zehn konkrete Risikomanagementmaßnahmen, darunter Risikoanalyse, Incident Handling, Business Continuity, Lieferkettensicherheit und Kryptografie. Hinzu kommen eine einmalige Registrierung (§ 33) und feste Meldewege bei Sicherheitsvorfällen (§ 32). Die Geschäftsleitung muss die Maßnahmen billigen, ihre Umsetzung überwachen und regelmäßig an Schulungen teilnehmen (§ 38).

Welche Fristen gelten bei einem Sicherheitsvorfall?
+

Eine Frühwarnung ist innerhalb von 24 Stunden fällig, eine Meldung innerhalb von 72 Stunden ab Kenntnis, ein Abschlussbericht folgt in der Regel innerhalb eines Monats nach der Meldung.

Welche Strafen drohen bei Nichteinhaltung?
+

Je nach Einrichtungstyp bis zu 10 Mio. € oder 2 % des weltweiten Jahresumsatzes für besonders wichtige Einrichtungen, bis zu 7 Mio. € oder 1,4 % für wichtige Einrichtungen. Zusätzlich ist eine persönliche Haftung der Geschäftsleitung möglich.

Wie unterstützt SECJUR bei der NIS2-Umsetzung?
+

Ihr SECJUR-Experte baut und betreibt Ihr NIS2-Maßnahmenpaket im Digital Compliance Office, von der Risikoanalyse über Meldewege bis zur Management-Schulung. Sie liefern Informationen und geben frei, SECJUR übernimmt bis zu 80 % der ISMS-Aufgaben.

Hilft NIS2-Konformität auch bei Ausschreibungen?
+

Ja. Viele Auftraggeber verlangen von NIS2-pflichtigen Lieferanten mittlerweile Nachweise zur Informationssicherheit. Mit einem dokumentierten NIS2-Maßnahmenpaket im Digital Compliance Office beantworten Sie Security-Fragebögen schneller und kommen leichter durch die Lieferantenprüfung Ihrer Kunden.

Jetzt starten

Kaufen Sie Ergebnisse statt Compliance-Tools und Beraterstunden

Angebot anfordernSo funktioniert's
NIS2 mit SECJUR
Ihr Experte übernimmt 80 %
Angebot anfordern